
《TCPing实战:如何检测服务器上任意端口是否对外开放?》
在上一篇文章里,我们把服务器比作一栋拥有65535个房间的大楼,把端口比作每一个房间的门牌号。我们知道了80号门是“公共大堂”,443号门是“VIP贵宾室”,而22号门是只有管理员才能进入的“秘密通道”。
理论知识已经武装到了牙齿。但现在,一个更实际、更常见的问题摆在了面前:
你刚刚部署好网站,满怀期待地准备迎接第一位访客,却发现网站打不开。这时候你心里肯定会犯嘀咕:“到底是我的服务器没启动好,还是机房网络出了问题,又或者是哪个防火墙把我给拦住了?”
你怎么知道你精心布置的80号“大堂”,门到底是开着、锁着,还是被一堵看不见的“墙”给堵死了?
你需要的,是一个能帮你“远程敲门”的工具。
为什么人尽皆知的PING命令不够用?
一提到检测服务器通不通,90%的人第一反应就是打开电脑的黑框框,输入那个刻在DNA里的命令:ping 你的服务器IP。
如果看到有时间返回,就长舒一口气:“通了,服务器活着!”;如果看到“请求超时”,就心头一紧:“坏了,服务器挂了!”
在很多情况下,这种判断是有效的。但如果我告诉你,这种方法在检测网站服务时,非常、非常、非常不可靠呢?
让我们回到那栋“公寓大楼”的比喻:
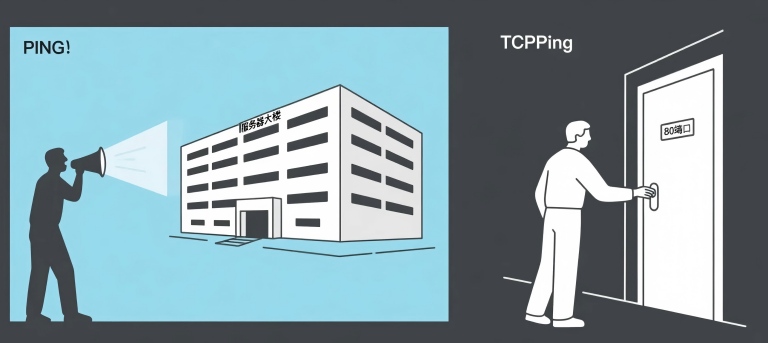
PING命令,就像是你站在小区楼下,对着整栋大楼高喊一声:“喂!有人吗?!”
如果大楼的“物业管家”(服务器的操作系统内核)听到了,他可能会礼貌地回你一句:“在呢!”(这就是你收到的回应)。
这个回应,确实证明了这栋大楼是存在的,而且有人值班。但是,它完全没有告诉你任何关于具体房间的信息。物业管家理你,不代表你想去的80号“大堂”就一定开着门。它可能正在装修,也可能大门紧锁,甚至可能这个房间根本就不存在!
更糟糕的是,很多大楼的物业为了安全,干脆就“装聋作哑”,规定不准回应任何来自楼外的喊话。这就是所谓的“服务器禁PING”。在这种情况下,你ping不通,但实际上大楼里所有的服务都在正常营业。
所以,依赖PING来判断网站服务是否正常,就像通过听一栋楼有没有回声,来判断里面的电影院是否在放电影一样,极其不靠谱。
真正的“敲门专家”:TCPing登场
我们需要一个更专业的工具。它不应该在楼下瞎喊,而应该能悄无声息地走到指定的“房门”前,轻轻地、有礼貌地,试着拧一下门把手。
这个专业的“敲门”动作,在网络世界里就叫做 TCPing。
与PING使用粗犷的ICMP协议(在楼下喊话)不同,TCPing使用了与你浏览器、SSH工具、数据库客户端完全相同的TCP协议。它会模拟一个真实的访客,向你指定的 “IP地址+端口号” 发送一个“你好,我想进去”的连接请求(技术上称为SYN包)。
然后,它会静静地等待对方的回应:
如果门是开的,里面的服务员会热情地回应:“欢迎光临,请进!”(返回SYN/ACK包)。
如果门是锁的,服务员会冷漠地拒绝:“抱歉,没开门。”(返回RST包)。
如果门前有堵墙(防火墙),那你的请求就像石沉大海,什么回音都听不到(请求超时)。
看到了吗?TCPing给你的,不再是“楼里有人/没人”这种模糊的答案,而是关于你真正关心的那个“房门”——那个特定端口——最精确、最直接的状态报告。
TCPing实战:三个让你“茅塞顿开”的真实场景
理论说完了,我们来看点实际的。在以下三种你几乎一定会遇到的场景里,TCPing能帮你省下数小时的抓瞎时间。
场景一:网站部署后,死活打不开
这是最经典的场景。你刚在服务商那里买了一台云服务器,兴致勃勃地装好了Nginx,配置好了网站。你在服务器上用curl命令访问自己,一切正常。但是,你用家里的电脑一访问,浏览器就一直转圈,最后显示“连接超时”。
你的排障思路:
怀疑人生: “难道我Nginx装错了?”
自我否定: “肯定是我配置文件哪里写漏了!”
开始抓瞎: 反复检查配置,重启服务,折腾半天,问题依旧。
正确的做法:立刻打开观图数据的 【TCPing检测】 工具,输入你的服务器IP,端口号填入 80(如果配置了HTTPS,就再测一次 443),然后点击“立即检测”。
结果解读:
如果显示“成功”或“开放”: 恭喜你,网络链路和防火墙都是通的!问题100%出在你的Nginx配置上,比如域名绑定错了,或者网站根目录不对。你可以集中精力去排查软件层面的问题。
如果显示“超时”: bingo!问题找到了!你的Nginx压根就没收到你的请求,因为在半路上被一道“防火墙”给拦住了。这道墙,最有可能的就是你购买云服务器时,服务商提供的那个“安全组”策略。你很可能忘了在安全组里放行80和443端口。赶紧去后台配置一下,网站立马就能访问了。
场景二:为朋友搭建的游戏服务器,他却进不来
你为朋友们搭建了一个《我的世界》或者《幻兽帕鲁》的游戏服务器。你在自己家里用局域网IP玩得不亦乐乎,然后把你的公网IP地址和游戏端口(比如25565)告诉了朋友。结果,朋友那边永远显示“无法连接到服务器”。
你的排障思路: “是不是我IP给错了?是不是游戏版本不对?是不是朋友家网络不行?”
正确的做法:让你的朋友打开观图数据的 【TCPing检测】 工具,输入你的公网IP,端口号填入你的游戏端口(比如25565)。
结果解读:
如果显示“超时”: 问题99%出在你的家庭路由器上。你没有设置“端口转发”(Port Forwarding)。虽然你在电脑上把游戏服务的大门打开了,但你家路由这个“小区总门卫”没有接到指令,它把所有想找25565端口的访客全都拦在了小区外面。你需要登录路由器后台,添加一条端口转发规则,问题迎刃而解。
场景三:检查数据库端口,消除安全隐患
你有一个应用服务器,需要连接另一台独立的数据库服务器。为了方便,你暂时把数据库的3306端口对所有IP开放了。现在应用能连上了,但你心里总是不踏实:“这个数据库的‘档案室’大门,是不是真的对全世界都敞开了?”
正确的做法:使用 【TCPing检测】 工具,目标写你的数据库服务器公网IP,端口就写 3306。
结果解读:
如果显示“成功”或“开放”: 你会惊出一身冷汗。是的,全世界任何一个黑客,都可以直接尝试连接你的数据库。这是极其危险的。你应该立刻配置防火墙,只允许你的应用服务器IP来访问3306端口,然后再用TCPing检测,直到结果变为“超时”,才能安心。
手把手教你使用观图数据的“端口勘探器”
访问观图数据网站,在导航栏找到并点击 【TCPing检测】。
在“目标”框中,输入你要检测的服务器IP地址或域名。
点击蓝色的“立即检测”按钮。
稍等片刻,一份来自全球各地的“勘探报告”就会呈现在你眼前,清晰地告诉你,从不同网络、不同城市访问你这个端口,结果到底是“畅通无阻”还是“杳无音信”。
告别抓瞎,立即开始你的第一次端口探测:
点击这里,使用观图数据【TCPing检测】工具
好了,恭喜你,你现在已经掌握了这项运维人员的“听诊神技”。你不再是那个面对“连接超时”就束手无策的小白,而是能精准定位网络链路问题的专业人士。
我们现在知道了如何确认一扇门是否“可以被拧动”。但是,仅仅知道门的存在和状态还不够。一个优秀的“大楼管理员”,还需要有强烈的安全意识。在今天的最后一篇文章中,我们将从“勘探专家”变身为“安全管家”,探讨如何主动扫描并关闭那些不必要的、可能给服务器带来巨大风险的危险端口。
 豫公网安备41160202000677

