
SSL证书是什么?为什么说没有HTTPS的网站都在“裸奔”?
请你现在,立刻,看一眼你浏览器最上方的地址栏。
大概率,你会看到一个小小的锁头图标。这个小小的、几乎不会引起你注意的图标,是你此刻能安心阅读这篇文章的、最重要的“守护神”。它无声地,却又无比坚定地,在为你提供着保护。
你看到它时,是什么感觉?安全、放心、专业、可信赖?
现在,想象一下,这个锁头图标突然消失了。取而代て之的,是一段红色的、刺眼的文字:“不安全”。你是什么感觉?警惕、怀疑、 불안,甚至想立刻关闭这个页面?
这一个小小的图标,为何拥有如此巨大的“情感魔力”?它背后,究竟隐藏着怎样的技术魔法?为什么我们会说,在今天的互联网上,一个没有这把“小锁”的网站,就如同在人来人往的“数字广场”上,进行一场毫无遮掩的“裸奔”?
今天,就让我们一起,深入到这个图标的背后,去揭开SSL证书与HTTPS的神秘面纱。这不仅仅是一次技术科普,更是一场关乎你、我、以及所有网民“数字隐私权”的启蒙之旅。
第一章:“明信片时代”—— 在HTTP的世界里,没有秘密
在HTTPS出现之前,我们的互联网,是运行在HTTP(超文本传输协议)之上的。要理解为什么需要HTTPS,我们必须先理解HTTP有多么“天真”和“不设防”。
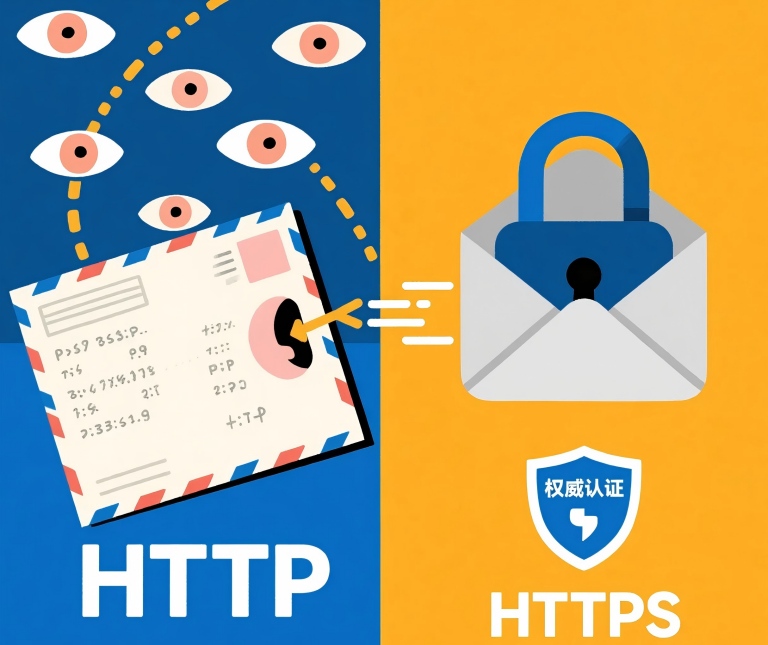
比喻:用“明信片”来通信你可以把一次HTTP的访问,想象成一次寄送明信片的过程。
你(你的浏览器): 是寄信人。
网站服务器: 是收信人。
你发送的数据(如登录的用户名和密码): 就是写在明信片上的文字。
现在,想象一下这张明信片的旅程。它从你手中发出,要经过你小区的邮筒、区域分拣中心、长途运输车、目的地邮局……中间,要经过无数个“邮递员”之手。
这个过程,存在三个致命的风险:
被“偷窥”(无加密): 任何一个环节的“邮递员”(比如你连接的公共Wi-Fi的提供者、网络运营商、或者一个黑客),都可以轻而易举地,直接阅读你明信片上的所有内容。如果你在上面写的是“我的银行卡密码是123456”,那么,全世界都看到了。
被“假冒”(无认证): 你收到一张明信片,落款是“你的银行”,让你把钱打到一个新账户上。但你如何100%确定,这张明信片,真的是从你的银行寄出的,而不是一个骗子模仿笔迹伪造的?你无从得知。
被“篡改”(无完整性): 你在明信片上写的是“我爱你”,但某个恶作剧的“邮递员”,在中间偷偷加了一个“不”字。最终,你的爱人收到的,是完全相反的意思。
在HTTP的世界里,我们所有的信息,都在以这种“明信片”的方式,进行着危险的“裸体”传输。这就是“裸奔”的第一层含义:信息内容本身的赤裸。
第二章:“加密信件”的诞生 —— HTTPS的“双重保险”
为了解决这个“裸奔”的问题,天才的工程师们,发明了HTTPS(安全的超文本传输协议)。
HTTPS,就是在HTTP的基础上,加了一层SSL/TLS的安全协议。这个协议,就像一个极其先进的“加密信封和官方火漆印”系统。
它提供了两重强大的保险:
保险一:无法被破解的“加密信封”—— 数据加密
原理: 在你发送信息前,HTTPS会用一种复杂的“非对称加密”算法,将你的“明信片”,放进一个坚不可摧的“加密信封”里。
比喻: 想象一个神奇的保险箱。银行(网站服务器)有一对独一无二的钥匙:一把“公钥”和一把“私钥”。银行把这把“公钥”(可以被任何人获取),发给了你。你用这把公钥,锁上了装有你密码的保险箱。
神奇之处在于:用这把公钥锁上的保险箱,只有、且仅有,银行手中的那把“私钥”,才能打开! 即使中途有劫匪抢走了这个保险箱,没有私钥,它对劫匪来说,也只是一块废铁。
这,就解决了“偷窥”的问题。
保险二:无法被伪造的“官方火漆印”—— 身份认证
原理: 好了,现在你知道了如何安全地把信息“寄出去”。但你如何保证,你对话的那个“银行”,真的是那个“真银行”,而不是一个骗子伪造的“假银行”呢?
比喻: 这就需要一个全球公认的、权威的、无法被模仿的“身份证明”。就像一个盖有“官方火漆印”的信封,这个火漆印,只有真正的银行才能拥有。
这个“官方火漆印”,就是我们今天的主角——SSL证书。
第三章:“数字护照”—— SSL证书,到底是什么?
SSL证书,本质上,就是一个由权威的、受信任的第三方机构(我们称之为CA,证书颁发机构),为你网站颁发的**“数字护照”**。
这个“护照”文件里,包含了以下几个核心信息:
“护照”所有者是谁: (
Subject- 证书颁发给了哪个域名)“护照”是谁颁发的: (
Issuer- 由哪个权威CA机构签发)“护照”的有效期是多久: (
Validity- 通常为一年)以及,最关键的,这本护照的“防伪签名”: (由CA机构的私钥,对以上所有信息进行的“数字签名”)
现在,让我们看看,当你的浏览器,访问一个HTTPS网站时,这位一丝不苟的“海关官员”,是如何查验这本“护照”的:
出示护照: 网站服务器,会首先向你的浏览器,出示它的SSL证书。
第一项检查:核对身份。 浏览器会检查,证书上写的那个域名,和你地址栏里输入的域名,是不是完全一致。
第二项检查:检查有效期。 浏览器会检查,当前日期,是否在该证书的有效期之内。
第三项检查(最关键):验证“防伪签名”。 每一台电脑和手机的操作系统里,都内置了一份“全球可信CA机构名录”。浏览器会用这份名录里,对应CA机构的公钥,去尝试“解开”SSL证书上的那个“数字签名”。如果能成功解开,就证明,这本“护照”,确实是由那个官方机构颁发的,而不是伪造的。
只有当以上所有三项检查,都完美通过时,浏览器才会在你的地址栏里,骄傲地,为你挂上那把象征着“安全与信任”的绿色小锁头。
而任何一项检查的失败,都会导致那场“红色警告”风暴。
第四章:为什么你需要它?—— “裸奔”的第二层含义
读到这里,你可能已经明白,HTTPS是如何通过“加密”和“认证”,来保护你和用户的通信安全的。
但这,仅仅是故事的一半。在今天的互联网环境下,一个只支持HTTP的网站,其“裸奔”的含义,已经上升到了品牌和商业层面。
1. 你在“劝退”你的用户:
所有的现代浏览器,都会明确地,将HTTP网站,标记为“不安全”。在这个用户隐私意识空前高涨的时代,这个小小的红色警告,其劝退效果,是立竿见影的。你正在用一种无声的方式,告诉你的访客:“嘿,在我这里,请不要相信任何东西。”
2. 你在“得罪”搜索引擎:
谷歌等主流搜索引擎,早已将“是否采用HTTPS”,作为其搜索排名的重要因素之一。一个HTTP网站,在SEO的起跑线上,就已经输了。
3. 你正在“放弃”未来的技术:
许多新兴的、能带来更好用户体验的Web技术(如HTTP/2协议、地理位置API、摄像头调用等),都要求必须在HTTPS环境下才能使用。坚守HTTP,等于是在自绝于未来的技术浪潮。
不使用HTTPS,你不仅是在让你的用户“信息裸奔”,更是在让你的“品牌信誉”和“商业未来”,进行一场危险的“裸奔”。
第五章:守护你的“护照”—— 监控的必要性
好了,你已经为你的网站,成功地办理并安装了这本宝贵的“数字护照”。
但护照,是会过期的。它的配置,是可能因为人为失误而出错的。而这些问题,同样会引发那场“红色警告”风暴。
手动去记下那个一年后的“续期”日期,是一场与“遗忘”的赌博。而这,正是一个专业的、自动化的监控平台,能为你带来最终极安心的地方。
它,是你的“私人秘书”:
本站提供的SSL证书监控功能,会像一位最尽职的私人秘书,7x24小时为你盯着那本“护照”的有效期。在它到期前的30天、14天、7天,它会用你设定的方式,反复地、温柔地提醒你:“先生/女士,您的护照即将到期,该去办理续期了。”
它,是你常驻的“海关官员”:
它还会定期地,从全球各地,模拟浏览器的行为,对你证书的真实性、完整性(证书链)和正确性,进行一次全面的“安检”。确保你的“护照”,在世界的任何一个角落,都能被顺利查验。
HTTPS和它背后的SSL证书,早已不是一个“可选”的技术选项。它和你网站的域名、服务器一样,是你线上业务的、最基础的、不可或缺的“三大支柱”。
它不仅仅是地址栏里那个小小的“s”,和那把绿色的小锁。
它是你对用户隐私的尊重,是你对品牌声誉的承诺,更是你在今天这个复杂的数字世界里,体面、安全、有尊严地“行走”时,那件必不可少的“外衣”。
 豫公网安备41160202000677

