
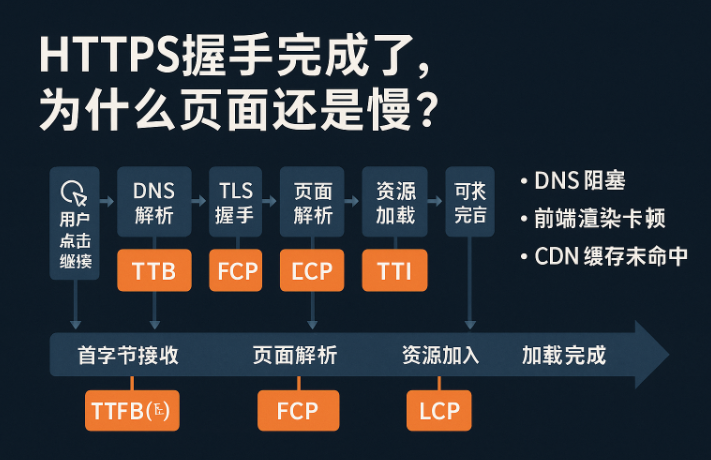
你是不是也碰到过这样的情况:TLS 握手都调好了,协议都升到 TLS 1.3,OCSP Stapling 也开了,连 Session Resumption 都配置得妥妥的,结果呢?
网站还是卡。
点击后一秒白屏,两秒加载转圈,三秒字体还没出现。
你看 DevTools,一脸茫然:
SSL耗时不高,TTFB 也算正常,可页面显示为什么还慢得要命?
——问题不在握手,而在“握手之后”。
我们今天就不讲那些老生常谈的握手调优,而是来拆清楚“握手之后到底还有哪些坑”,这些坑往往才是你网站访问慢的真正罪魁祸首。
首先看懂网页加载的“时间断层”结构
你得先换个角度理解“慢”:
慢不是 TTFB 不好,而是从用户点开页面开始,到页面“能看、能操作”的这段时间里,哪一步拖了后腿。
我们用浏览器的关键指标来划分这段过程:
| 阶段 | 指标 | 意义 |
|---|---|---|
| 握手完成 | TTFB | 首字节时间:浏览器开始接收响应 |
| 渲染开始 | FCP | First Contentful Paint:页面开始出现内容 |
| 可操作 | TTI | Time To Interactive:用户可以点击、输入 |
| 加载完毕 | LCP | Largest Contentful Paint:最大元素加载完 |
问题一:你的 TTFB 虽快,但返回的是“慢内容”
你以为返回速度快就一切正常?
可如果你返回的是个:
大 JS 框架还在 loading;
CSS 被阻塞在链路上;
字体文件没缓存;
用户就像打开了快递盒,结果里面的东西还没装好。
怎么发现?
打开 Chrome DevTools → Network → 按加载时间排序 → 看看有没有:
main.js、app.bundle.css 文件加载特别慢;
字体文件(woff/woff2)拉了 200ms;
第三方资源卡在 blocked(被跨域或 DNS 拖慢)。
你该做的:
启用 lazy-load 和代码分片;
将关键 CSS inline 内嵌;
用 WebP、字体 subset 减少资源体积;
启用 Brotli/Gzip 压缩(别只对 HTML 开)。
问题二:DNS 解析拖后腿,不是握手的问题
你用 yourdomain.com 做主域名,结果页面里调用了一堆这些域:
cdn.yourdomain-cdn.com
img-cdn.xxxx.net
static.analytics.com
fonts.googleapis.com
浏览器必须一个个 DNS 解析,而解析本身就慢,尤其 CDN 调度不到本地,可能被国外节点兜一圈。
你该做的:
在
<head>里添加dns-prefetch和preconnect:
html
<link rel="dns-prefetch" href="//cdn.yourdomain.com"><link rel="preconnect" href="//cdn.yourdomain.com" crossorigin>
合并资源域名,尽量少用多源;
在 CDN 上设置边缘 TTL 保持解析高命中。
问题三:阻塞渲染链 = 白屏时间炸裂
你页面打开之后,浏览器在干嘛?它是从上往下加载的,只要遇到:
<script src="xx.js">:必须等执行完才渲染后面;<link rel="stylesheet">:必须加载完 CSS 才能渲染任何样式。
所以即便你的 TLS 和 TTFB 快如闪电,只要你阻塞链没清理干净,用户还是只能看到白屏和加载条。
你该做的:
所有 JS 用
defer或async;非关键 CSS 用
media="print"方式延迟加载;考虑使用 Critical CSS 工具,只把首屏部分嵌入 HTML;
检查网页是否加载了“分析脚本大军”(百度统计、谷歌分析、埋点追踪)。
问题四:首屏内容都靠 JS 动态渲染,浏览器只能干等
你是不是用了 SPA(Vue、React、Angular)?页面初始内容全靠 JS 渲染,服务端只返回一个空壳:
html
<div id="app"></div><script src="/main.js"></script>
这时候浏览器连 <h1> 都没看到,FCP、LCP 全部靠后置 JS 驱动。
而且 JS 本身还被懒加载、被缓存 miss、被跨域限制……
你等得起,用户等不起。
优化方向:
考虑启用 SSR(服务端渲染)或 SSG(静态生成);
启动 Pre-render 工具,在服务端生成基础骨架内容;
JS 拆包:把首页逻辑单独打包,避免拉全站 bundle。
问题五:你 CDN 看着全能,但没命中缓存
你以为 CDN 会帮你加速?但你有没有看过实际命中率?
很多情况下,CDN:
没命中缓存(MISS)→ 请求打回源站;
缓存策略太短 TTL → 频繁刷新;
主站请求动态页面,不可缓存;
这就导致:即便你 DNS 快、TLS 快,只要回源慢,一切都完。
怎么判断?
用 DevTools → Response Headers → 看是否命中:
http
X-Cache: HIT or MISS
CDN-Cache-Status: HIT/MISS/EXPIRED
或者直接上观图测速平台,看每个地区的首屏 TTFB 分布。
优化建议:
给静态资源设置明确 TTL,例如 1 年:
http
Cache-Control: public, max-age=31536000, immutable
为动态页面启用动态缓存规则(如 Edge Side Includes);
使用 CDN 提供的 KV 缓存服务替代全量回源。
把页面加载过程“全链路可视化”才是关键
你可能优化了 TLS,但其实你只优化了其中的一段而已。
完整的网页加载链路如下:
css
用户点击链接
 ↓
DNS解析
 ↓
TCP连接
 ↓
TLS握手
 ↓
首字节接收(TTFB)
 ↓
页面解析(HTML + JS + CSS)
 ↓
首屏渲染(FCP)
 ↓
资源加载(LCP)
 ↓
可交互(TTI)
 ↓
加载完成
你的“页面慢”,可能卡在每一个阶段里。不要老盯着 SSL 和握手,往下看,你才会真正找出卡点在哪。
TLS握手只是表面功夫,真正影响用户体验的是你网站“握完手”之后的表现。
加载慢、白屏久、交互迟钝,这些不是证书、加密或协议能救的,而是浏览器、CDN、前端框架、缓存策略、加载顺序、资源体积这些共同协作的结果。
你想提升性能,靠加证书是不够的,你得对握手之后的那几百毫秒也上心。因为用户点下链接的那一刻,他等的不是安全,而是体验。
 豫公网安备41160202000677

