
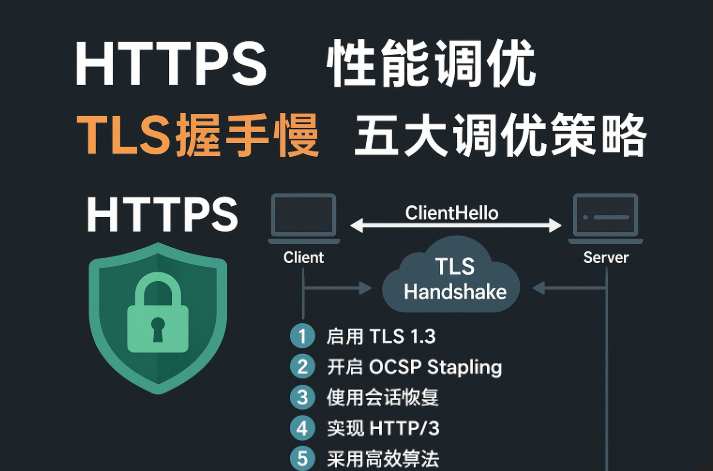
你是不是也遇到过这种诡异场景:网站迁到 HTTPS 之后,明明 CDN 到位、服务器也没爆、数据库延迟正常,可就是加载慢,慢得毫无道理。你盯着 Waterfall 图发呆,TTFB(首字节时间)就是比 HTTP 多出几百毫秒。
你开始怀疑人生:“难道是 TLS 拿我网站开玩笑?”
嗯,没错,就是它。
很多人以为 HTTPS 只是“加个证书”,但你没看到的,是浏览器和服务器之间那场“握手舞”,每次连接都像谈恋爱一样先自我介绍,再约定密语,过程既啰嗦又耗时。
今天我们就来彻底拆解这事儿:TLS 握手到底慢在哪?你又该怎么调?
TLS握手到底在干嘛?慢在哪?
先不扯技术细节,你想象一下谈业务要签保密协议的过程:
我给你发个“我们可以聊吗”;
你回我:“可以聊,但我只能用某种暗号方式沟通”;
我说:“行,那我也支持这个方式,咱们开始加密”;
然后,才开始说正事。
这就是 TLS 的握手流程,只不过比你谈业务更复杂,涉及一堆密码协商、证书验证、密钥生成。
在 TLS 1.2 中,这个过程要耗掉两次往返时间(RTT),而在 TLS 1.3 才简化为一次 RTT。对延迟高(比如跨境)、链路复杂的环境来说,这差的可不是一点半点。
再加上启用 HTTPS 后,你的站点不能复用 HTTP1.1 的长连接规则,浏览器要重新建立连接,每次都得走完整流程。想快?你不优化 TLS,靠玄学是不行的。
策略1:从 TLS 1.2 升级到 TLS 1.3,别犹豫了
TLS 1.3 是 HTTPS 加密通信的最大版本更新之一,它最大亮点是什么?握手过程简化 + 加密算法更高效。
你能节省什么?
握手时延: 从 2-RTT 降为 1-RTT,省掉一次往返;
加密开销: 摒弃老旧算法(如 RSA),支持更轻量的 ChaCha20;
初次握手完成后支持 0-RTT 重连(对某些轻交互页面是大杀器)。
怎么启用?
如果你用的是 Nginx:
nginx
ssl_protocols TLSv1.3 TLSv1.2;ssl_prefer_server_ciphers off;
Cloudflare/CDN 提供商多数也已默认支持 TLS 1.3。浏览器端基本在 Chrome 70+、Firefox 63+、Safari 12+ 都默认支持。
注意事项:
0-RTT 重放攻击风险要通过请求幂等性规避;
后端或老设备兼容性需验证,不然直接断链。
一句话,TLS 1.3 是现在、不是未来,别再犹豫了。
策略2:开启 OCSP Stapling,减少证书验证时间
你知道吗?每次用户访问 HTTPS 网站,浏览器都要去证书颁发机构(CA)“问一句”:
“这个证书是不是已经被吊销了?”
这一步叫 OCSP(Online Certificate Status Protocol)验证。
问题来了,如果你的 OCSP 响应是实时在线请求(非缓存),那用户的第一次访问要去远程连 CA 服务器,一次海外请求,直接增加 100ms~300ms 的握手时延。
解决方案?用 OCSP Stapling,让服务器提前“备好答案”。
开启方式:
nginx
ssl_stapling on;ssl_stapling_verify on;
Apache 和 IIS 也支持类似配置。开启后,服务器在 TLS 握手时主动“附带证书状态”,客户端无需另行请求 OCSP 服务,秒回。
运维提醒:
确保你的证书支持 OCSP(Let's Encrypt、DigiCert 均支持);
证书文件需要包含完整链(FullChain);
若你使用 CDN,要确保边缘节点启用了该功能。
策略3:启用 Session Resumption,握一次用多次
每次 TLS 握手都这么折腾一次,是不是太累了?
聪明的协议设计者早就考虑到这一点,所以有了 Session Resumption(会话复用)。这让客户端和服务器握手一次后,把协商内容缓存起来,下一次重连就可以快速跳过繁杂过程。
有两种机制:
Session ID(老旧):服务器保存 session 表;
Session Ticket(推荐):客户端持票,服务器无状态。
优势:
大幅减少 CPU 开销(不再重复非对称加密);
避免首次握手延迟;
节省中间节点传输数据量。
开启方式(Nginx):
nginx
ssl_session_cache shared:SSL:10m;ssl_session_timeout 10m;ssl_session_tickets on;
运维建议:
检查 CDN 或代理是否支持透传 Ticket;
注意 Session 复用在某些 CDN 场景下可能被拦截(需启用专属配置)。
策略4:用 HTTP/2/3 代替 HTTP/1.1,让握手后的数据“飙起来”
TLS 优化握手速度是前半场,数据怎么跑才是后半场。而老旧的 HTTP/1.1,是个天生拖后腿的协议:
同域名下并发请求受限;
每个请求都要独立 TCP 连接;
多个资源无法共享连接;
如果你还在用 HTTP/1.1+TLS,你网站就像跑高速还用老爷车。
升级到 HTTP/2(H2)或 HTTP/3(QUIC),配合 TLS 会有质的飞跃:
| 协议 | 特性 |
|---|---|
| HTTP/2 | 多路复用、头部压缩、服务端推送(Server Push) |
| HTTP/3 | 基于 QUIC 协议,无需 TCP 三次握手,内建 0-RTT,抗丢包强 |
nginx
listen 443 ssl http2;
要想启用 HTTP/3,还需支持 QUIC 协议,推荐使用 Cloudflare、LiteSpeed 等支持较完善的平台。
策略5:用轻量级证书与密钥算法,减轻加密压力
TLS 握手最吃资源的阶段,其实是密钥交换和证书验证。尤其你用的是 RSA 2048bit 的时候,每个握手 CPU 都得“跑满一下”。
解决方案是:
切换到 ECDSA(椭圆曲线数字签名)证书,比 RSA 更轻;
使用更高效的加密套件,如:
nginx
ssl_ciphers 'ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256';
配置启用
ssl_ecdh_curve:
nginx
ssl_ecdh_curve secp384r1;
附加建议:
使用可信 CA(如 DigiCert)提供的混合证书同时支持 RSA + ECDSA;
CDN 层启用双证书策略:老设备走 RSA,新设备走 ECDSA。
别让 TLS 拿你的网站当人质
你以为网站卡,是数据库慢,是带宽小,是前端烂,其实握手那一步你早就输在起跑线。
而这个起跑线,不在代码里,也不在服务器上,而是藏在你每天都忽视的那些“加密细节”里。
你的网站不是慢,只是它每次握手都像走流程办事,层层递交、层层审批、服务器疲于奔命,用户早已关掉了页面。
优化 TLS,不是安全团队的专属,而是运维工程的“隐形 KPI”。只要你愿意动手,哪怕优化一项,比如启用 TLS 1.3,你就能为全站节省成千上万次握手成本。
你还在等用户投诉吗?还是现在就去打开浏览器 DevTools,看一眼 HTTPS 的 TTFB 是不是已经在求你救它?
 豫公网安备41160202000677

