
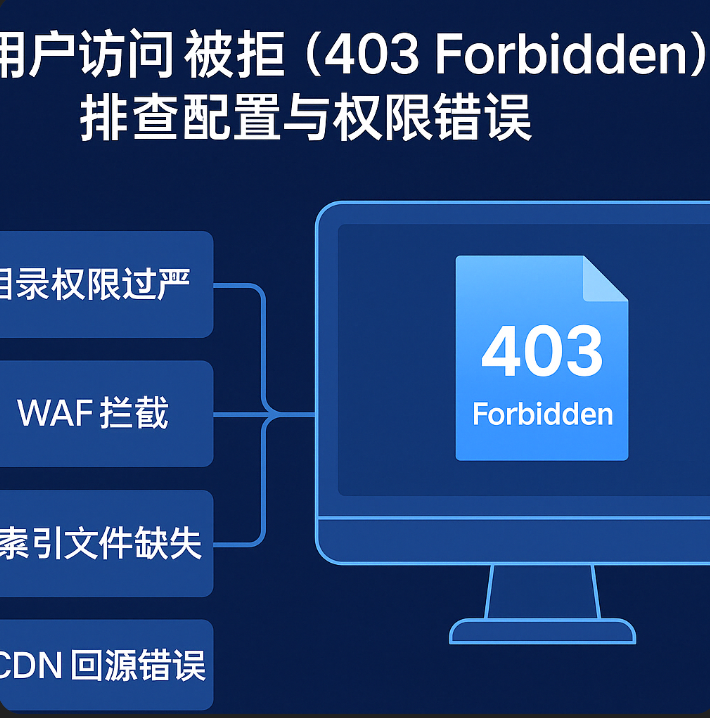
用户访问你的网站时遇到 403 Forbidden,意味着服务器明确拒绝了请求,而不是网站挂掉或者页面不存在。
这个状态码不只是“拒绝”,它往往是你配置或权限设置中的某个环节做得太严格、设错了。下面我们来逐层排查,找出导致访问被拒的真实原因。
一、目录与文件权限不当
服务器上的网站文件如果权限设置过低,Web 服务无法读取,就会直接返回 403。
检查目录权限是否为
755检查文件权限是否为
644确保 Web 服务器运行用户(如 nginx 的
www-data)有读权限
如果你使用的是宝塔、cPanel 或 FTP 客户端,确保目录权限没有因为上传操作被重置为 700 或 600。
二、Web服务器配置限制访问
Nginx、Apache 等服务器可能通过配置文件主动限制了某些目录、IP 或 User-Agent 的访问。
Nginx 示例:
location /admin/ {
    deny all;  # 拒绝所有访问
}
Apache 示例:
<Directory "/var/www/html/private">
    Require all denied
</Directory>
逐条检查你的 .conf 或 .htaccess 配置中是否误拦了某些路径或来源。
三、安全组件或WAF拦截
服务器如果启用了 Web 应用防火墙(如 ModSecurity、Cloudflare、宝塔防火墙等),可能因为请求行为被识别为“攻击特征”而拒绝返回页面。
常见触发场景:
请求 URL 中包含敏感参数,如
?cmd=、<script>请求头中带有特殊 User-Agent
POST 请求频率过高
可通过观图数据的网站监控工具观察访问被拒的节点 IP 与请求特征,定位是否为安全规则误杀。
四、缺失或配置错误的索引文件
当访问一个目录路径(如 example.com/blog/)时,服务器默认查找 index.html、index.php 等文件,如果没有,且未开启目录浏览,也会返回 403。
解决方法:
确保目录下有默认首页
检查 Nginx 或 Apache 的
index或DirectoryIndex设置
五、静态文件/MIME 类型限制
某些服务器配置禁止访问非白名单格式的静态资源,例如 .json、.md 文件。
解决方法:
明确在配置中加入
application/json等 MIME 类型检查
.htaccess或 Nginx 中types设置
六、CDN/代理错误配置导致拒绝
如果你的网站使用了 CDN、代理服务器(如 Cloudflare、Nginx 反代),中间层也可能因权限设置、回源路径错误而返回 403。
典型案例:
回源 Host 配置不对,被源站识别为非法来源
访问带 Cookie,但被 WAF 拦截
源站设置了白名单 IP,CDN 节点 IP 未被纳入
你可以使用观图数据的节点测速工具从多个地区访问网站,查看是否只有特定区域或线路返回 403。
七、排查建议与修复流程总结
从权限开始查起:目录权限、索引文件缺失最容易被忽略
分析 Nginx/Apache 配置是否写死了限制
查看是否有 WAF 拦截请求(日志中通常会显示)
检查是否 CDN 或反代设置不当
使用多地节点模拟访问,定位是否与访问来源有关
403 不等于“网站挂了”,而是“你不让人进”。 如果你能清晰地知道是谁、在哪一步、因为什么被拦住,就能更快解决它。
试试观图数据的网站监控与节点测速工具,让你看清每次请求在哪一环节被拒绝,不再盲人摸象地查错。
 豫公网安备41160202000677

