
您是否遇到过这样的情况:明明为网站正确申请并安装了 SSL/TLS 证书,有效期也没问题,但部分用户(或者一些在线检测工具)仍然报告“证书不可信”、“安全连接失败”或浏览器直接弹出“不安全”的警告?
如果排除了证书过期、域名不匹配等常见问题,那么一个很可能的原因就是——您的服务器配置中存在 不完整的 SSL 证书链 (Incomplete SSL Certificate Chain)。这是一个常见的服务器端配置疏漏,但幸运的是,它通常可以通过在线工具诊断并相对容易地修复。
本文将带您了解什么是 SSL 证书链,为什么它的完整性如此重要,如何使用在线工具检查,以及如何着手修复(包含对常见 Web 服务器的配置提示),并提及 SSL 监控 如何帮助我们防患未然。
解密 SSL 证书链:信任是如何层层传递的?
您的浏览器并不会天生信任您网站的 SSL 证书(我们称之为“服务器证书”或“叶子证书”)。浏览器的信任是建立在一系列预置在其信任库中的“根证书颁发机构 (Root Certificate Authorities, Root CAs)”之上的(例如 Let's Encrypt, DigiCert, GlobalSign 等)。
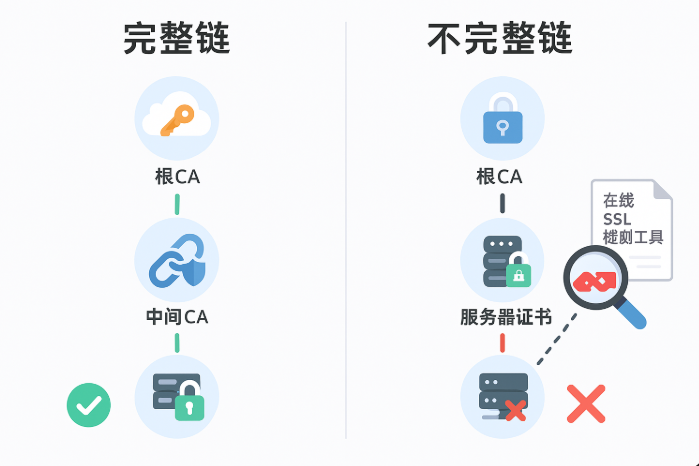
通常,Root CA 不会直接签发您的服务器证书。它们会先签发一个或多个“中间证书颁发机构 (Intermediate CAs)”的证书。然后,这些中间 CA 再来签发您的服务器证书。这样就形成了一条信任链条:
您的服务器证书 <-- 由中间证书 A 签发 <-- (可能还有中间证书 B) <-- 由受信任的 Root CA 签发
浏览器在验证您的服务器证书时,需要能够沿着这条链一直追溯到它信任的某个 Root CA。
“链”断了的后果:不完整证书链为何导致错误?
问题就出在,为了让浏览器能成功验证这条信任链,您的 Web 服务器在与浏览器进行 TLS 握手时,必须发送完整的证书链——即,不仅要发送它自己的服务器证书,还要发送所有必要的中间证书。
如果服务器配置不当,只发送了服务器证书,而缺少了中间证书,那么:
现代主流浏览器通常会尝试通过证书中的 AIA (Authority Information Access) 扩展信息去主动下载缺失的中间证书。所以在这些浏览器上,您可能侥幸看不到错误。
但是, 许多旧版浏览器、操作系统、移动应用、API 客户端、命令行工具 (如 curl, wget),或者一些安全策略严格的网络环境,可能不支持或不允许 AIA 下载。
对于这些无法自行补全证书链的客户端来说,由于无法将您的服务器证书连接到它们信任的根证书,它们就会判定您的证书不可信,从而导致连接失败或弹出严重的安全警告。
即使在能自动下载中间证书的浏览器上访问正常,不完整的证书链本身也代表了服务器配置的不规范,应该被修复。
在线检查:快速诊断你的证书链是否完整
诊断证书链问题的最快方法是使用专业的在线 SSL 检测工具。它们会模拟客户端连接您的服务器,并分析证书链的完整性和有效性。推荐几个常用的免费工具:
Qualys SSL Labs' SSL Server Test: (
https://www.ssllabs.com/ssltest/ ) 功能最全面、最权威的检测工具之一。会明确报告 "Chain issues"。
DigiCert SSL Installation Diagnostics Tool: (
https://www.digicert.com/help/ ) 简单易用,快速给出诊断结果。
其他工具: 如 Namecheap SSL Checker, GeoCerts SSL Checker, SSL Shopper SSL Checker 等也能提供类似检查。
在这些工具的检测报告中,重点关注与 "Certificate Chain"、"Trust Path"、"Intermediate Certificates" 相关的部分。如果看到诸如 "Chain issues: Incomplete", "Missing intermediate certificate(s)", "Unable to build valid path to a trusted root" 等提示,就说明您的证书链配置存在问题。
修复教程:如何“补全”你的 SSL 证书链?
修复证书链不完整的问题,核心在于确保您的 Web 服务器发送了正确的中间证书。
第 1 步:获取完整的证书文件
通常,当您从 CA(证书颁发机构)获得 SSL 证书时,他们会提供一个压缩包,里面可能包含多个文件。您需要找到:
您的服务器证书 (通常是
.crt或.pem文件,文件名可能包含您的域名)。中间证书(链) (文件名可能是
intermediate.crt,ca-bundle.crt,chain.pem等)。这是关键! 它可能是一个文件包含所有必需的中间证书,也可能是多个单独的中间证书文件。如果您找不到中间证书文件,请登录您的 CA 提供商的后台,或查阅他们的文档,下载与您的服务器证书匹配的中间证书链/CA Bundle。切勿只使用您收到的那个单独的服务器证书文件。
第 2 步:按服务器要求准备证书链文件 (可能需要合并)
不同的 Web 服务器对证书链文件的格式要求不同:
Apache / Nginx (常见做法): 通常需要将您的服务器证书和所有中间证书合并到一个
.crt或.pem文件中。注意顺序: 文件内容必须是 您的服务器证书在前,后面依次是签发它的中间证书,直至连接到根证书的最后一个中间证书。合并示例 (Linux/macOS):
cat your_domain.crt intermediate_ca_bundle.crt > your_domain_with_chain.crtIIS: 通常不需要手动合并文件。而是需要将下载的中间证书文件(
.cer或.p7b格式)导入到服务器的 “中级证书颁发机构 (Intermediate Certification Authorities)” 存储区中。
再次强调:请务必查阅您使用的 Web 服务器软件的官方文档,了解其推荐的证书链配置方法和文件格式!
第 3 步:在 Web 服务器上配置证书链
根据您的服务器类型进行配置:
Apache:
SSLCertificateFile: 指向您的服务器证书文件(如果是合并后的文件,则指向合并文件)。SSLCertificateKeyFile: 指向您的私钥文件 (.key)。SSLCertificateChainFile/SSLCACertificateFile: (根据 Apache 版本和配置) 可能需要指向包含中间证书的单独文件,或者如果SSLCertificateFile使用的是合并后的链式文件,则此项可能不需要或指向根证书(不推荐)。推荐做法是使用包含完整链的SSLCertificateFile。Nginx:
ssl_certificate: 必须指向包含完整证书链的文件(即服务器证书 + 所有中间证书,按正确顺序合并)。ssl_certificate_key: 指向您的私钥文件 (.key)。IIS:
确保已将所有必需的中间证书导入到服务器的“中级证书颁发机构”存储区。
然后在网站绑定中选择您的服务器证书即可,IIS 会自动查找并构建证书链。
第 4 步:重启服务并重新检测
保存配置更改后,务必重启或重新加载您的 Web 服务器服务(如 sudo systemctl restart apache2, sudo systemctl reload nginx, iisreset)。
重启后,立即使用之前提到的任一在线 SSL 检测工具,重新检测您的域名,确认关于“Chain issues”的警告已经消失。
防患未然:SSL 监控的重要性
证书链问题有时会在证书续期或者服务器配置变更后悄然出现。仅仅监控证书是否过期是不够的。
观图数据 (Guantu Data) 提供的 SSL 监控服务,除了能提前告警证书过期,检查域名匹配等基本项之外,其对证书有效性的检查机制,在某些情况下(取决于其校验严格程度和本地信任库)也能间接反映出链问题导致的信任失败。一些更专业的监控服务甚至能明确报告证书链是否完整。
无论如何,定期使用在线工具检查,并在服务器配置变更后立即验证,配合观图数据的基础 SSL 监控告警,是确保证书链始终完整的有效组合拳。
结语:补全信任之链,畅通 HTTPS 访问
不完整的 SSL 证书链是一个容易被忽视但却可能导致严重访问问题的服务器配置错误。幸运的是,通过理解证书链原理,利用便捷的在线检测工具,并按照服务器要求正确配置包含中间证书的文件,这个问题完全可以被解决。
为了确保证书始终配置正确,建议将证书链检查纳入常规维护流程,并在每次证书更新或服务器调整后进行验证。同时,利用好 观图数据 的 SSL 监控 功能,为您网站的 HTTPS 安全通道增加一层持续的保障。
 豫公网安备41160202000677

