
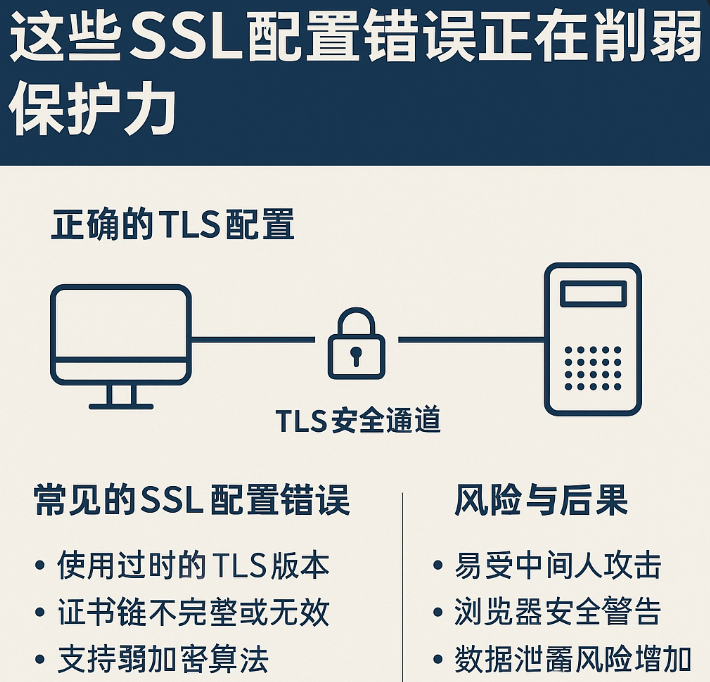
部署HTTPS只是第一步,真正决定网站安全性的,是你在TLS路径上做了多少“隐蔽功夫”。SSL/TLS并不是“装上证书就完事”,其安全性依赖于协议版本、证书链结构、加密套件、验证机制、浏览器兼容性等多个层面。一旦配置出错,不仅访问失败率会飙升,甚至可能导致数据泄露、搜索降权、业务损失。
接下来我们把这些关键隐患逐一揭示,并提供实际可操作的配置建议。
一、HTTPS配置常见误区:最常见也是最容易忽视的安全缺口
1. CDN 到源站使用明文传输
你看到的“绿锁”,可能只是终端与 CDN 的加密。如果 CDN 到源站依然是 HTTP 明文,用户数据在链路上传输时依旧可能被窃听。
这种配置错误在很多轻量型建站平台、海外CDN集成中尤为常见。
建议: CDN配置应启用 HTTPS 回源,并验证 SSL 证书有效性;源站应开启TLS并配置强制HTTPS跳转逻辑,避免被回退攻击。
2. TLS协议版本配置过低
如果你还在支持 TLS 1.0/1.1,那这个网站几乎等于“伪加密”。这些协议已被主流浏览器和合规规范全面淘汰。
建议配置:
ssl_protocols TLSv1.2 TLSv1.3;
并结合强加密套件使用,如 ECDHE-ECDSA-AES256-GCM-SHA384,禁用 RC4、3DES、NULL 等弱加密算法。
3. 证书链未补全,导致访问失败
很多站长只部署了服务端证书,忽略了中级CA链,结果造成 iOS、安卓老系统、国内部分国产浏览器连接失败。
你看到“能访问”,不代表所有用户都没问题。更不代表搜索引擎能顺利抓取。
使用 fullchain.pem 是部署HTTPS的标准实践,而不是“可选优化”。
4. 缺失 HSTS 策略保护
没有启用 HSTS 的HTTPS站点,用户在首次访问时仍可能使用HTTP,被中间人劫持。尤其在弱网、公共WiFi环境下,降级攻击更容易得手。
配置建议:
Strict-Transport-Security: max-age=63072000; includeSubDomains; preload
提交至 HSTS preload list,确保即使首次访问也是强制HTTPS。
5. 套件优先级未设置,暴露给攻击者选择窗口
服务器如果未设置套件优先级,浏览器将协商默认选项,攻击者可利用此机制发起 downgrade attack,强制使用弱加密。
推荐优先使用:
TLS_AES_128_GCM_SHA256
TLS_CHACHA20_POLY1305_SHA256(兼顾移动性能)
TLS_AES_256_GCM_SHA384
禁用 RC4、3DES、MD5、NULL 等套件。
二、更隐蔽但更致命的配置缺陷
| 配置问题 | 安全风险 |
|---|---|
| 未启用 OCSP Stapling | 客户端需自行发起吊销验证,访问延迟,且易被拦截 |
| 缺失前向加密支持 | 攻击者如获取私钥可解密历史抓包数据,破坏隐私保障 |
| CDN证书与源站不一致 | 路由切换后可能引发TLS断连、页面加载失败、跨域错误 |
| SNI未配置正确 | 多站点部署时证书调度失败,用户访问直接报错或指向错误站点 |
这些问题往往不会立刻暴露,但随着搜索引擎安全策略收紧、浏览器默认策略提升,后果会逐步显现。
三、部署HTTPS时你应有的“最小合格配置清单”
协议版本只启用 TLS 1.2 与 1.3
禁用 SSL 2.0、3.0、TLS 1.0、1.1
安装包含完整链的证书(fullchain)
开启 OCSP Stapling,配合权威CA如 DigiCert、GlobalSign
启用 HSTS,配置合理的 max-age 与 preload
加密套件优先级配置明晰,强制使用现代加密算法
检查 CDN、反向代理、WAF 是否支持 TLS 全链兼容
四、真实案例回放:一个站点、三项配置缺失,广告账户被封
某教育平台使用HTTPS多年,从未被用户投诉。但在一次大规模移动端营销后,广告平台突然拒绝其落地页,提示“无效页面”与“证书不可验证”。
技术团队最终发现:
TLS 仅支持1.0/1.1,TLS 1.2配置未生效
证书链不完整,安卓7以下设备显示“未知证书颁发机构”
CDN节点未启用HTTPS回源,存在劫持风险
修复后恢复广告流量,移动端跳出率下降31%,搜索抓取恢复正常。
HTTPS 并不神奇,它只是工具。
配置错误会让你的“加密保护”变成“假象安全”。
推荐使用 观图数据TLS检测工具,测试你的网站从证书到加密链路是否真正合规、稳定、可信任。别等出问题了,才想起来“锁虽然绿,但链子断了”。
 豫公网安备41160202000677

